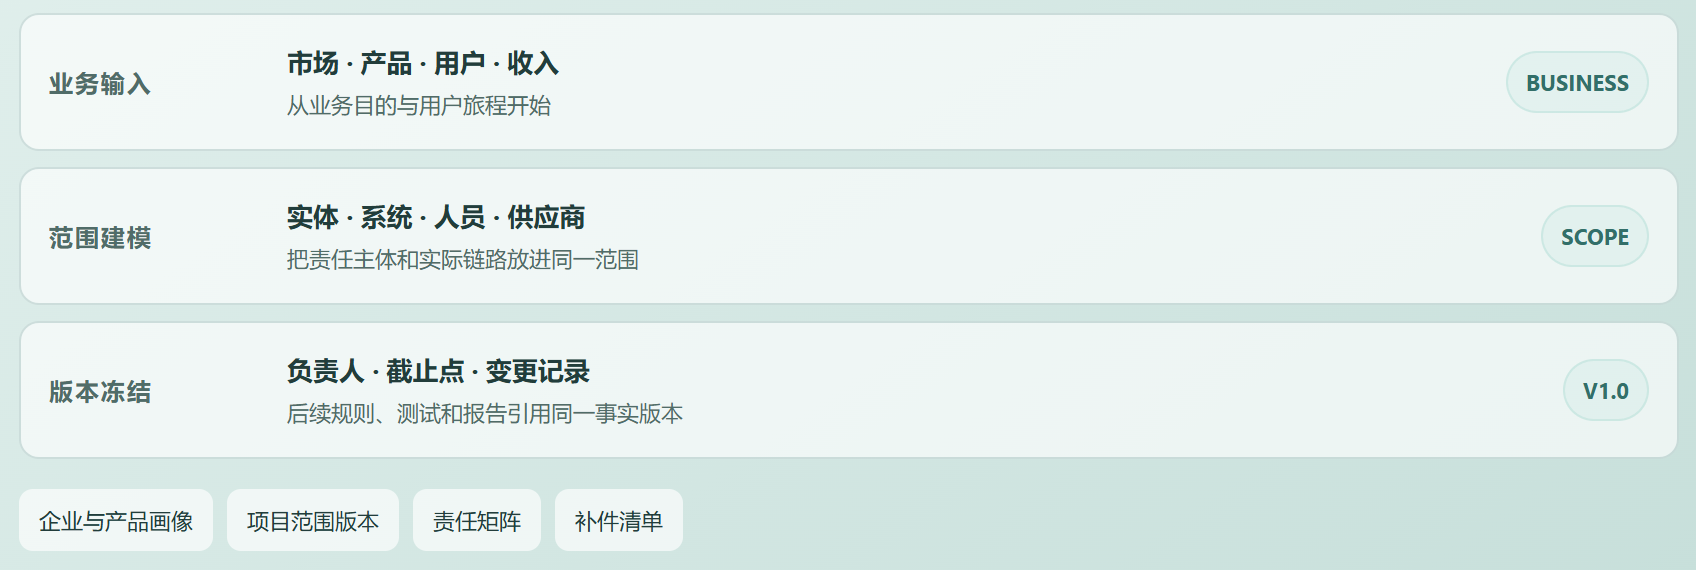
用業務語言采集市場、產品、用戶、收入、系統、人員與供應商,把模糊的“做全球合規”凍結為有邊界、有責任人、有版本的評估對象。
將全球法規要求組織為有來源、有版本、可測試的規則包,并圍繞同一條數據流并行運行多法域規則。平臺記錄適用條件、限制與禁止、例外條件和待補事實,支持中國數據出境、美國EO 14117及DSP、歐盟GDPR與Data Act等規則場景的協同判斷。
覆蓋監管坐標:
中國 —— 數據出境
依據個人信息保護法、數據安全法、網絡安全法確認基礎義務
識別重要數據、敏感個人信息、CII0與累計出境規模
判斷安全評估、標準合同、個人信息保護認證或法定豁免
完成個人信息保護影響評估、合同、告知同意及安全措施
美國 —— EO 14117/DSP
按數據類別、數量閾值、交易類型和交易對象識別適用性
形成禁止、受限、豁免、不觸發或待補充事實的分類結論
受限交易落實安全要求、盡調、審計、記錄與必要報告
同時疊加州隱私、兒童、消費者保護和行業專項規則
歐盟 —— GDPR·Data Act
GDPR下確認角色、合法基礎、透明度、權利、DPIA與國際傳輸機制
Data Act下設計用戶數據訪問、第三方共享、云切換與合同安排
AI Act下完成風險分類、透明度、AI素養及適用的模型或系統義務
CRA下準備產品網絡安全、漏洞處理、技術文檔和事件報告機制
其他市場:英國·亞太·巴西
英國按 UK GDPR識別受限傳輸并配置IDTA、Addendum 或其他保障
新加坡按PDPA確保境外接收方提供可比保護
巴西按LGPD與國際數據傳輸規則配置機制和保障
日本按APPI確認境外提供、接收方信息與適用傳輸機制
不僅記錄服務器位置,還把業務目的、系統、字段、人員、接收方、SDK/API、云、遠程訪問和后續轉移連接起來。通過逐跳關系保持未知項、事實沖突、供應商參與和實際訪問可見,為規則判斷與技術核驗提供共同事實底座。
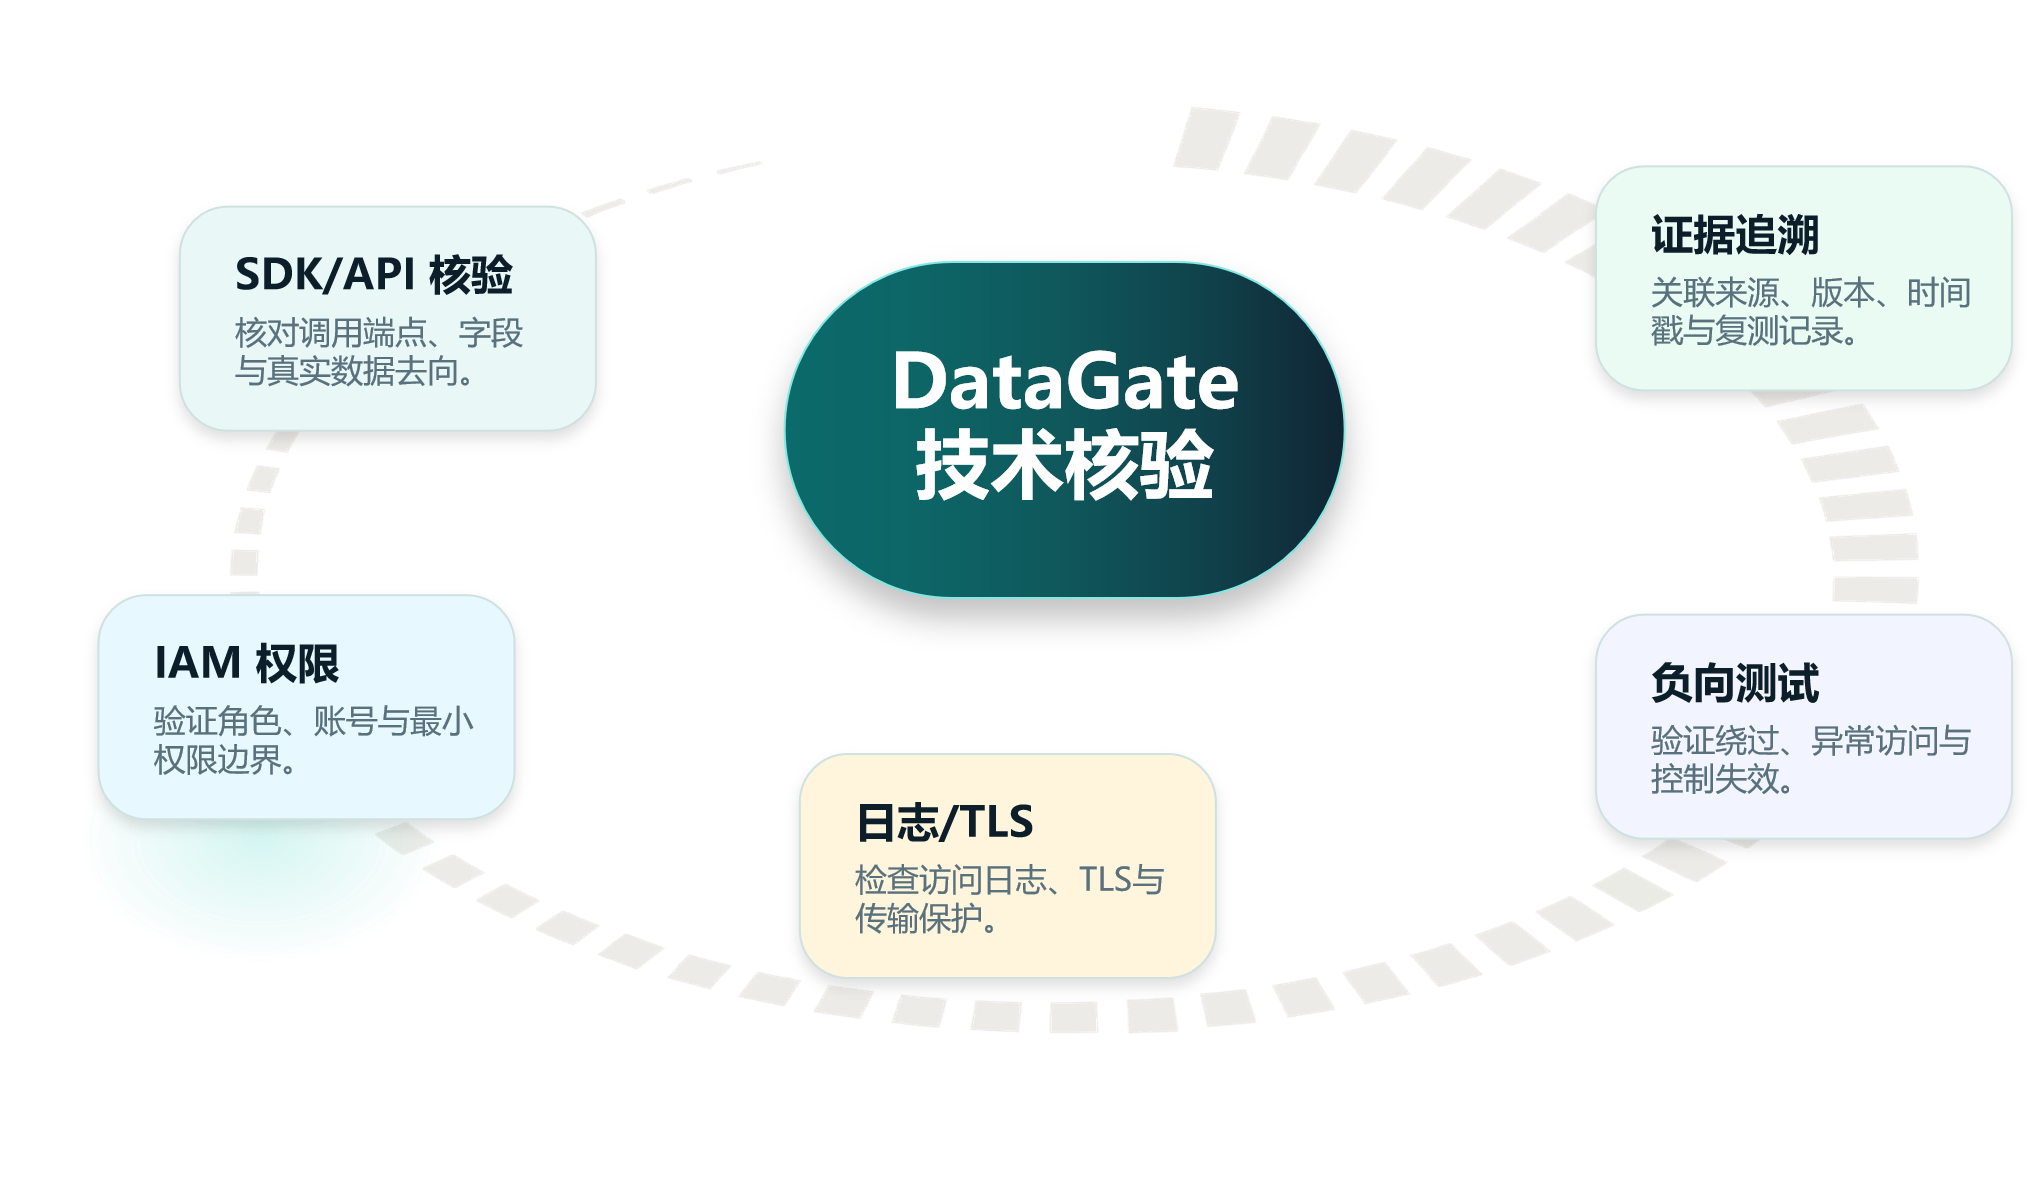
提供五類技術核驗能力:SDK/API核驗端點、字段與真實數據去向;IAM核驗角色、賬號和最小權限邊界;日志/TLS檢查訪問日志及傳輸保護;負向測試驗證繞過、異常訪問和控制失效;證據追溯關聯來源、版本、時間戳與復測記錄。每次測試保存方法、結果和證據,歷史失敗不會被后續復測覆蓋。
將規則來源、業務事實、沖突與未知項、技術證據和候選解釋組織為可復核工作底稿。授權律師可據此確認法律適用、監管路徑、合同政策與剩余風險,并形成獨立結論版本。AI用于輔助候選解釋,不承擔批準、簽發或隱藏缺失信息的職責。
圍繞業務畫像、數據地圖、規則判斷、方案設計、整改落地、復測簽發和持續運營建立全流程任務與版本管理。業務、供應商、系統、權限或規則發生變化時,可進入影響分析,聯動規則重算、技術復核、律師復審和證據更新。
企業負責明確市場、產品、用戶、收入、系統、供應商與上線計劃,并確認經營決策;
律師負責識別主體角色和監管路徑,復核合同、政策、結論與剩余風險;
數據團隊負責盤點數據流、權限、日志、云和供應商,執行技術驗證、整改與復測。三方圍繞同一組事實和證據協作。
一套事實驅動多套規則:同一事實底座適配不同法域,減少重復盤點。
數據實證:以SDK/API、IAM、日志/TLS和測試結果補充問卷與合同材料。
法律與技術雙驗證:技術核驗事實,律師確認適用規則和最終結論。
持續留痕運營:變化觸發復評、整改和復測,持續保存來源、版本、責任與證據。